Hundratals franska stormarknader har drabbats av aldrig tidigare skådade cyberattacker, vilket resulterat i att massor av mat har försvunnet och ökat farhågor om livsmedelssystemens sårbarhet för avancerad teknologi.
Attackerna, som verkade rikta sig mot internetanslutna kylsystem tillverkade av ett danskt företag, höjde temperaturen på kylar och frysar till så högt som 50 grader Celsius (122F) i mer än 500 butiker och stormarknader över hela landet. Stormarknader bekräftade attackerna på måndagen.
Rekommenderade berättelser
lista med 4 artiklarslutet av listan
Frankrikes cybersäkerhetsbyrå har tipsat företag som använder drabbade frysmodeller att omedelbart koppla bort dem från internet – eller begränsa åtkomsten till dem – och att utföra programuppdateringar.
Det är oklart vem som kan ha legat bakom attackerna, men myndigheter säger att de nu har inlett en utredning.
Här är vad vi vet:
Vad hände?
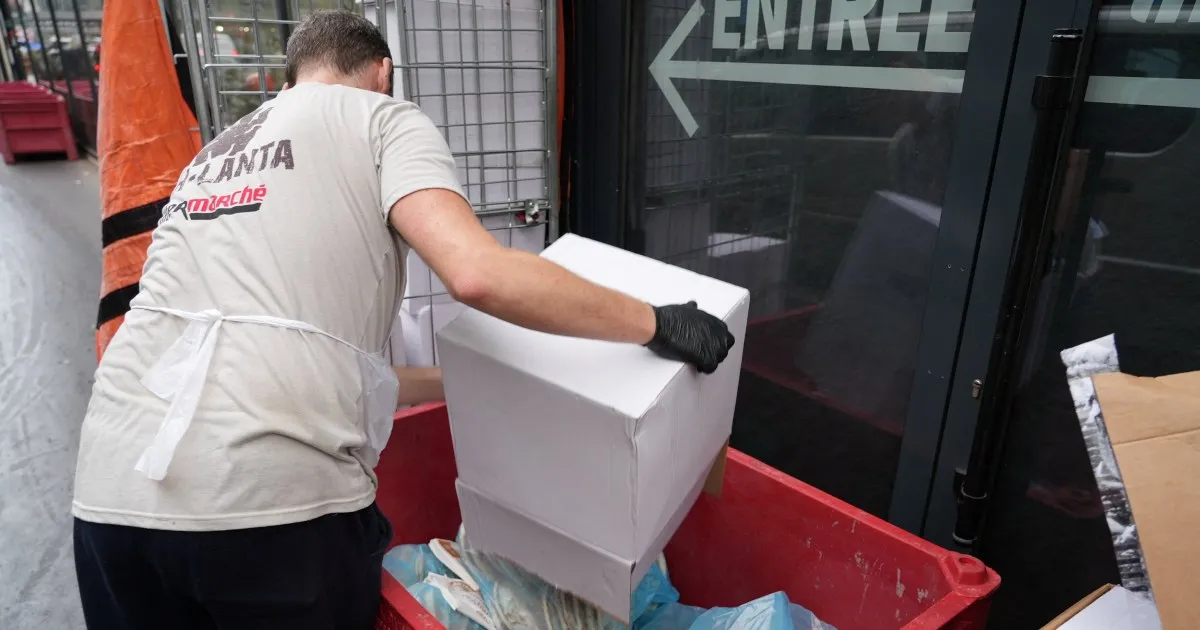
Hackare fick tillgång till internet till kylsystemen och höjde på distans temperaturen i frysar och kylar till 50C under natten när butikerna var stängda. Mat för miljontals euro var bortskämd, enligt återförsäljare. I vissa fall utlöste de höjda temperaturerna bränder eller smält utrustning.
De franska stormarknadsgrupperna E-Leclerc, Intermarche, Carrefour, Monoprix och Cooperative U drabbades alla.
Minst 300 av Intermarches butiker och dess varumärke Netto drabbades. Cooperative U sa att mer än 100 av dess stormarknader var riktade, medan Carrefour sa att 80 stormarknader påverkades och Monoprix rapporterade att cirka 5 procent av dess cirka 490 butiker drabbades.
Tjänstemän undersöker fortfarande vem som inledde attacken och hur den genomfördes. Den franska TV-kanalen BFM rapporterade att angriparna verkade ha fjärrutlöst ett alternativ för tvångsavfrostning i kylsystemen.
Systemen som riktas är byggda av den danska tillverkaren Danfoss, enligt Frankrikes statliga cybersäkerhetsbyrå. De kylmodeller som attackerades inkluderar AK-SM800 och AK-SC355.
Danfoss berättade för nyhetsbyrån AFP att de flesta av de påverkade kontrollsystemen var ”legacy” produkter som hade ”föråldrad firmware”. Företaget sa att det tidigare hade rekommenderat stormarknader att uppdatera dem.
AFP rapporterade också att tjänstemän har kontakt med andra europeiska länder som kan ha drabbats.
Det är oklart exakt hur mycket mat som har gått förlorad. Attackerna kommer efter att president Emmanuel Macron förra månaden beordrade att landets kritiska infrastruktur skulle skyddas från ryska ”hybridattacker”.
Har stormarknader drabbats av cyberattacker tidigare?
Ja. Attacker som dessa har rapporterats i andra delar av Europa och i USA.
I april 2025 drabbades den brittiska återförsäljaren och stormarknadskedjan Marks and Spencer av en sofistikerad ransomware-attack som företaget sa att det kostade cirka 300 miljoner pund (397 miljoner USD) efter att det tvingats avbryta online- och appbeställningar. Attacken orkestrerades av en hackergrupp som heter Scattered Spider, med hjälp av ransomware från DragonForce, en annan kriminell grupp. Ransomware-attacker involverar användning av skadlig programvara för att dölja viktig data om inte en lösensumma betalas.
Enligt brittiska medier försökte samma hackare också attackera Co-op och den ikoniska Knightsbridge-butiken Harrods.
Liknande rapporter har också dykt upp från USA. I juni 2025 sa United Natural Foods, ett fryst livsmedelsföretag som levererar stora stormarknadsmärken som Whole Foods, att det hade upptäckt en cyberattack som tvingade det att ta sina system offline. Företaget avslöjade inte arten av attacken.
I november förra året sa Ahold Delhaize USA att det var offer för en cyberattack som störde verksamheten i mer än 2 000 butiker, inklusive Hannaford, Food Lion och Stop and Shop.
Varför rikta in sig på stormarknader?
De är ett lätt mål och konsekvenserna kan vara omfattande.
I takt med att livsmedels- och jordbrukssystem digitaliseras alltmer, säger analytiker att stormarknader som säljer färskvaror är alltmer sårbara för attacker på grund av deras lagers natur.
Den ökande sofistikeringen av cyberattacker innebär nu att vanliga människor och lokala tredjepartsföretag som förlitar sig på stora kedjor för affärer också faller offer när attacker stör leveranskedjor, säger experter.
I ett samtal med Bladet sa teknik- och cybersäkerhetsanalytikern Steven Lachance att smarta apparater anslutna till internet alltid kommer att vara sårbara eftersom hackare utnyttjar säkerhetsbrister för att logga in på systemen på distans och utlösa skadliga funktioner.
”Det är den nya verkligheten med att ha den här anslutna utrustningen,” sa Lachance och påpekade att attacker kan utvecklas till att rikta sig mot medicinska eller energisystem.
”Detta borde komma som ett globalt väckarklocka … Genom hela samhället har vi ansluten infrastruktur som är live på internet, och som kan hackas. Det är en ny verklighet, och vi behöver absolut nationella och internationella åtgärder för att förhindra dessa attacker; annars kommer det bara att fortsätta hända”, varnade han.